关于“银狐”系列网络攻击活动利用VPN客户端软件安装包传播木马病毒的预警报告
一、相关病毒案例
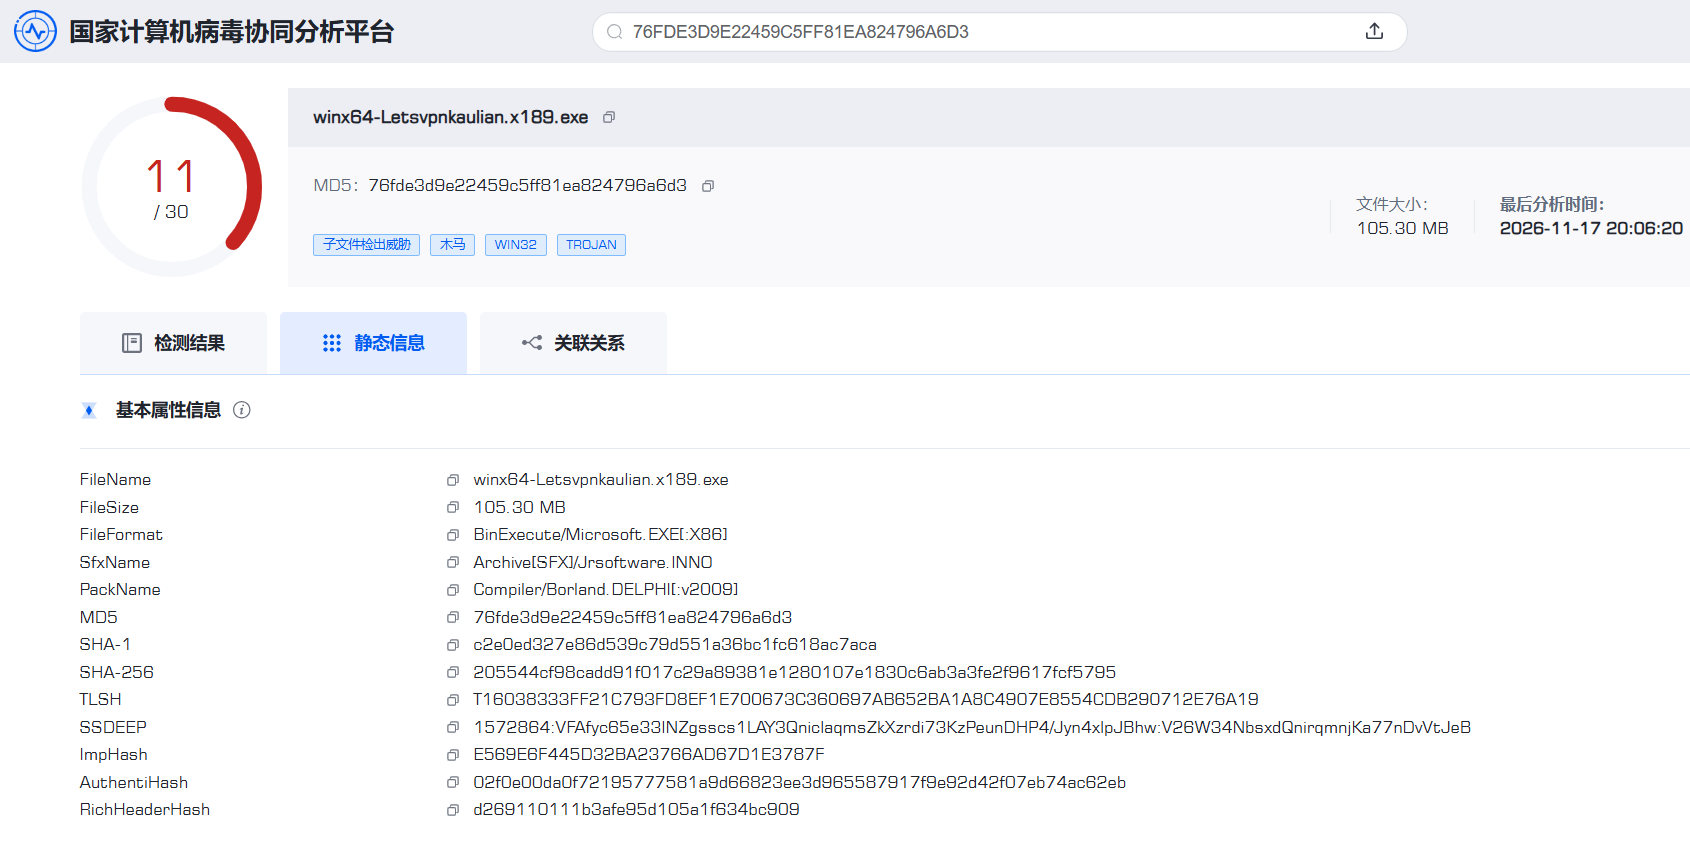
近日,国家计算机病毒应急处理中心和计算机病毒防治技术国家工程实验室依托国家计算机病毒协同分析平台(https://virus.cverc.org.cn)在我国境内连续发现多个包含木马病毒的VPN客户端软件安装包程序,主要针对Windows平台用户。用户一旦运行相关安装程序,恶意程序将在后台自动运行并加载远程控制功能,使攻击者直接获取受害者电脑的控制权,造成受害者个人及所在单位严重信息泄露及财产损失。经分析,发现这些木马病毒均与针对我国用户的“银狐”(又名“游蛇”“谷堕大盗”“UTG-Q-1000”“Silver Fox”等)网络攻击活动相关。病毒样本信息如图1所示。
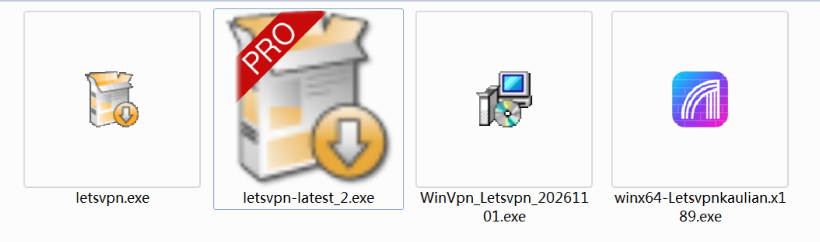
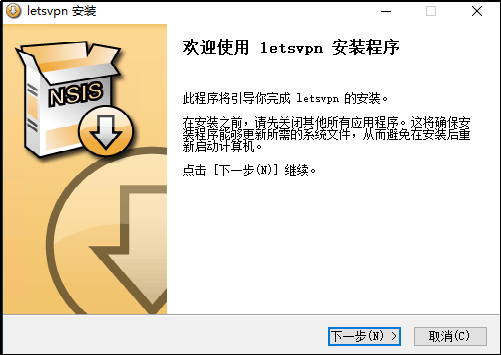
本次发现的木马病毒具有多个版本,均采用与VPN客户端软件捆绑的方式,如图2、图3所示。
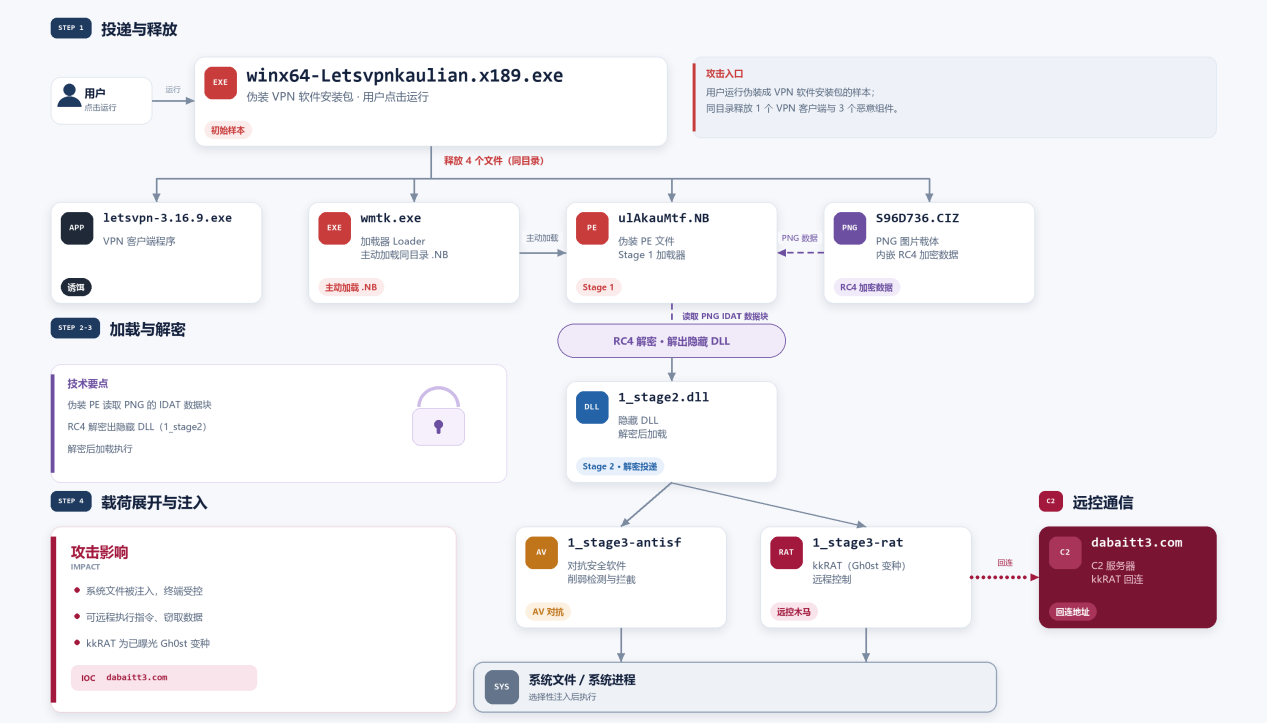
上述木马病毒运行后,恶意代码会被分阶段释放并组合采用多种逃避检测方式,对抗安全软件的能力较强,如图4所示。单位网络安全管理员可通过相关技术分析报告(附件1)获取更多木马病毒相关特征,并可通过国家计算机病毒协同分析平台(https://virus.cverc.org.cn)查询相关病毒样本的详细信息。
二、风险提示
1.本次木马病毒攻击活动主要针对Windows计算机操作系统用户。
2.搜索引擎结果投毒是网络犯罪分子传播相关木马病毒的主要手段。攻击者恶意刷高提供所谓“VPN软件下载”的钓鱼网站的搜索引擎排名,诱导用户下载包含木马病毒的软件安装包。
3.一旦感染相关木马病毒,可能对企业和个人造成严重的信息泄露及财产损失。网络犯罪分子可能冒充用户身份通过社交媒体软件(微信、钉钉等)针对用户个人生活圈、工作圈的亲友、同事等群体进一步扩散传播并实施侵财诈骗,甚至可能投送勒索病毒,给用户造成更大损失。
三、防范措施
“银狐”系列网络攻击活动持续活跃,欺诈“脚本”不断翻新,滥用人工智能技术不断增强传播能力和对抗能力。建议广大网络用户保持高度警惕,并采取以下防范措施:
1.网络用户,特别是各单位网络安全管理员,可参考技术分析报告(附件1)中的木马病毒特征开展针对性的风险排查和防范工作;
2.切勿听信论坛、社交媒体或短信等非正规渠道中传播的所谓“免费VPN”“VPN加速”“VPN下载”等类似主题广告,不要访问相关网站和下载链接;
3.遵守网络安全相关法律法规,并依据国家和行业标准全面做好网络防护工作,定期对信息系统和主机进行“安全保养”,检查各项网络安全防护工作是否落实到位,检查内容可参考《网络信息系统和主机网络安全保养卡》(附件2);
4.对来源不明的文件可使用国家计算机病毒协同分析平台(https://virus.cverc.org.cn)进行安全检测。